Faux soutien informatique : prévenir l’hameçonnage vocal
Un appel du soutien informatique, une intervention urgente et une page de connexion qui ressemble à celle de votre organisation. Il n’en faut parfois pas davantage pour qu’une tentative de fraude paraisse légitime.
Dans un article publié sur EnDroit.ca et partagé sur LinkedIn par son fondateur, Maxime Gagné, on apprend que quatre grands cabinets d’avocats canadiens ont subi des incidents impliquant des renseignements de clients à la fin d’octobre 2026 : McCarthy Tétrault, Davies, Bennett Jones et BLG.
Ces événements rappellent qu’une cyberattaque peut commencer par une conversation. Pour protéger les données d’une organisation, il faut donc s’intéresser autant aux contrôles techniques qu’aux demandes auxquelles ses employés sont exposés.
Qu’est-ce que la fraude au faux soutien informatique?
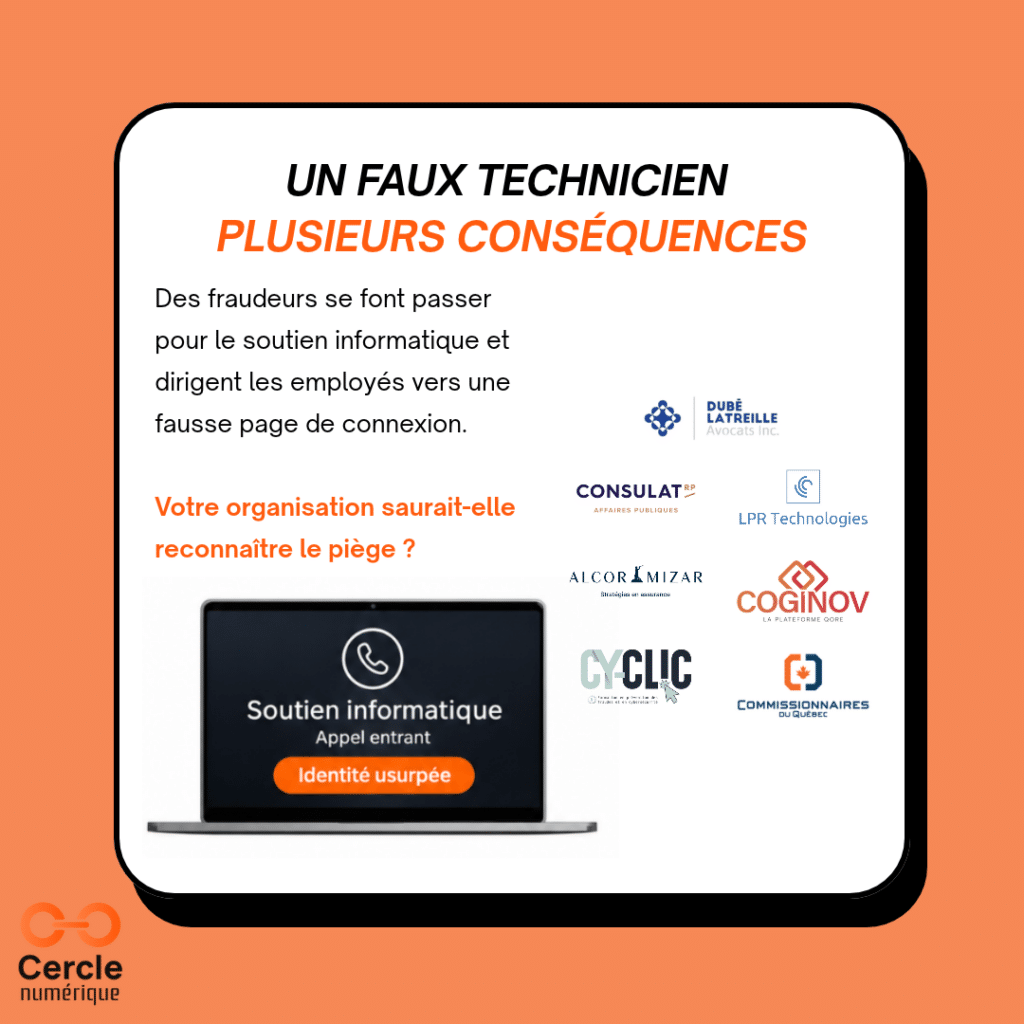
La fraude au faux soutien informatique consiste à se faire passer pour un technicien ou un membre de l’équipe TI afin d’amener une personne à effectuer une action qui compromet sa sécurité.
Lorsqu’elle commence par un appel, on parle notamment d’hameçonnage vocal, aussi appelé vishing. Le fraudeur peut demander de modifier un mot de passe, de configurer une méthode d’authentification ou de se connecter à un prétendu portail interne.
La demande semble parfois parfaitement cohérente avec le travail de la personne ciblée. Elle peut faire référence à un outil utilisé dans l’organisation, à un collègue ou à une opération informatique attendue.
Une identité crédible et une demande urgente
Dans son alerte du 28 octobre 2026, le Centre canadien pour la cybersécurité décrit une campagne visant des organisations canadiennes, notamment dans les secteurs juridique et financier.
Les fraudeurs se présentent comme du personnel de soutien technique interne. Ils invoquent une modification urgente liée à un mot de passe, à une clé d’accès ou à l’authentification multifacteur. Les appels peuvent arriver sur un téléphone ou par Microsoft Teams.
Leur objectif est de rendre la demande suffisamment crédible pour que l’employé suive les instructions avant de vérifier leur provenance.
Comment une fausse page de connexion peut compromettre un compte
Après avoir établi le contact, le fraudeur dirige la personne vers une page qui imite un portail de connexion légitime.
La présence du nom de l’organisation, de son logo ou de termes comme « sécurité » et « authentification » peut renforcer l’impression de confiance. Pourtant, ces éléments ne prouvent pas que la page appartient réellement à l’organisation.
La personne y entre ses identifiants en pensant accomplir une opération de sécurité. Dans la campagne décrite par le Centre pour la cybersécurité, la page frauduleuse relaie ces renseignements au véritable service en temps réel.
Pourquoi l’authentification multifacteur ne bloque-t-elle pas toutes les attaques?
L’authentification multifacteur demeure une mesure de protection importante. Toutefois, ses différentes formes n’offrent pas toutes la même résistance à l’hameçonnage.
Dans une attaque par relais en temps réel, le fraudeur peut transmettre la demande de connexion au véritable service et exploiter la validation effectuée par la victime pour obtenir une session authentifiée.
Le Centre pour la cybersécurité recommande notamment des méthodes résistantes à l’hameçonnage, comme les clés de sécurité FIDO2. Le choix et la configuration de ces protections devraient être évalués avec les responsables TI selon l’environnement et les risques de l’organisation.
Pourquoi un vol de données peut toucher les clients et les partenaires
Les conséquences d’un compte compromis peuvent dépasser les activités de l’employé concerné.
Selon ses permissions, ce compte peut donner accès à des documents de clients, à des échanges confidentiels ou à des renseignements personnels. Un incident peut donc affecter des personnes et des organisations qui n’ont jamais été directement contactées par les fraudeurs.
Des données volées peuvent aussi rendre une nouvelle tentative de fraude plus convaincante. Un message qui mentionne un dossier réel, une échéance et le nom des intervenants risque de susciter moins de méfiance qu’une demande générique.
Cela rappelle l’importance d’encadrer les accès et de connaître les renseignements présents dans ses systèmes, avant qu’un incident survienne.
Quels réflexes adopter face à un appel suspect du soutien informatique?
Une consigne générale comme « soyez vigilants » ne suffit pas toujours. Les employés doivent savoir comment vérifier une demande et à qui signaler leurs doutes.
Vérifier par un canal indépendant
Une demande inattendue de modification de mot de passe ou d’authentification devrait être confirmée auprès du soutien informatique par un moyen déjà connu.
Concrètement, l’employé peut mettre fin à l’appel, puis utiliser le numéro interne ou le portail habituel du service TI. Les coordonnées et les liens fournis pendant l’appel suspect ne devraient pas servir à effectuer cette vérification.
Prévoir une procédure simple de signalement
À qui faut-il transmettre un appel suspect? Que faire si l’on a déjà suivi les instructions?
Ces réponses devraient être faciles à trouver. Une procédure claire aide les équipes à signaler rapidement une situation, y compris lorsqu’elles pensent avoir commis une erreur.
Préparer une réponse qui mobilise plusieurs expertises
Lorsqu’un incident survient, les questions se multiplient : comment interrompre l’accès non autorisé, comprendre les événements, identifier les renseignements concernés et informer les bonnes personnes?
La préparation doit donc prévoir les rôles des intervenants techniques, juridiques, opérationnels et communicationnels.
Comment les expertises du Cercle numérique se complètent
Les enjeux soulevés par ce type d’attaque illustrent la complémentarité des membres du Cercle numérique. Selon les besoins de l’organisation, plusieurs expertises peuvent contribuer à la prévention, à la préparation et à la gestion d’un incident.
CY-clic accompagne la formation et la sensibilisation des équipes. Son rôle consiste notamment à rendre les techniques de manipulation compréhensibles et à développer des réflexes de vérification et de signalement.
LPR Technologies intervient dans la sécurité des infrastructures, la gouvernance des accès, les sauvegardes et la continuité opérationnelle.
Commissionnaires du Québec apporte son expertise en réponse aux incidents, en enquêtes techniques, en analyse forensique et en collecte de preuves numériques.
Dubé Latreille Avocats inc. accompagne les organisations dans les aspects juridiques des cyberattaques et des incidents impliquant des renseignements personnels.
Coginov aide à identifier et à classifier les renseignements personnels dans les systèmes d’entreprise, ainsi qu’à soutenir la tenue du registre de données et les démarches de conformité.
Consulat Relations publiques accompagne la préparation des messages aux clients, aux médias et aux autres parties prenantes, ainsi que la gestion de réputation.
Alcor & Mizar contribue à l’évaluation des risques assurables et des protections financières liées aux cyberattaques et aux pertes d’exploitation.
Ces rôles sont présentés pour illustrer les expertises pertinentes face à ce type de situation. Ils ne signifient pas que les membres du Cercle numérique sont intervenus dans les incidents mentionnés.
Votre organisation saurait-elle vérifier la demande?
Un appel professionnel, un nom familier ou une demande urgente ne suffisent pas à confirmer l’identité d’un interlocuteur.
Pour mieux se protéger contre le faux soutien informatique, les organisations gagnent à combiner des accès bien encadrés, une authentification adaptée, des procédures simples et des équipes formées.
Commencez par une question concrète : vos employés savent-ils comment joindre le véritable soutien informatique pour vérifier un appel inattendu?
Pour discuter de vos besoins en prévention ou en préparation aux incidents, communiquez avec le Cercle numérique.
Pour lire le reportage complet
Cet article propose un décryptage des enjeux de prévention à partir de l’actualité. Pour connaître les détails rapportés sur les cabinets concernés, consultez l’article complet d’EnDroit.ca sur les cyberattaques touchant McCarthy Tétrault, Davies, Bennett Jones et BLG, partagé sur LinkedIn par Maxime Gagné.
Vous pouvez également consulter l’alerte du Centre canadien pour la cybersécurité sur la campagne d’hameçonnage vocal liée au soutien technique.